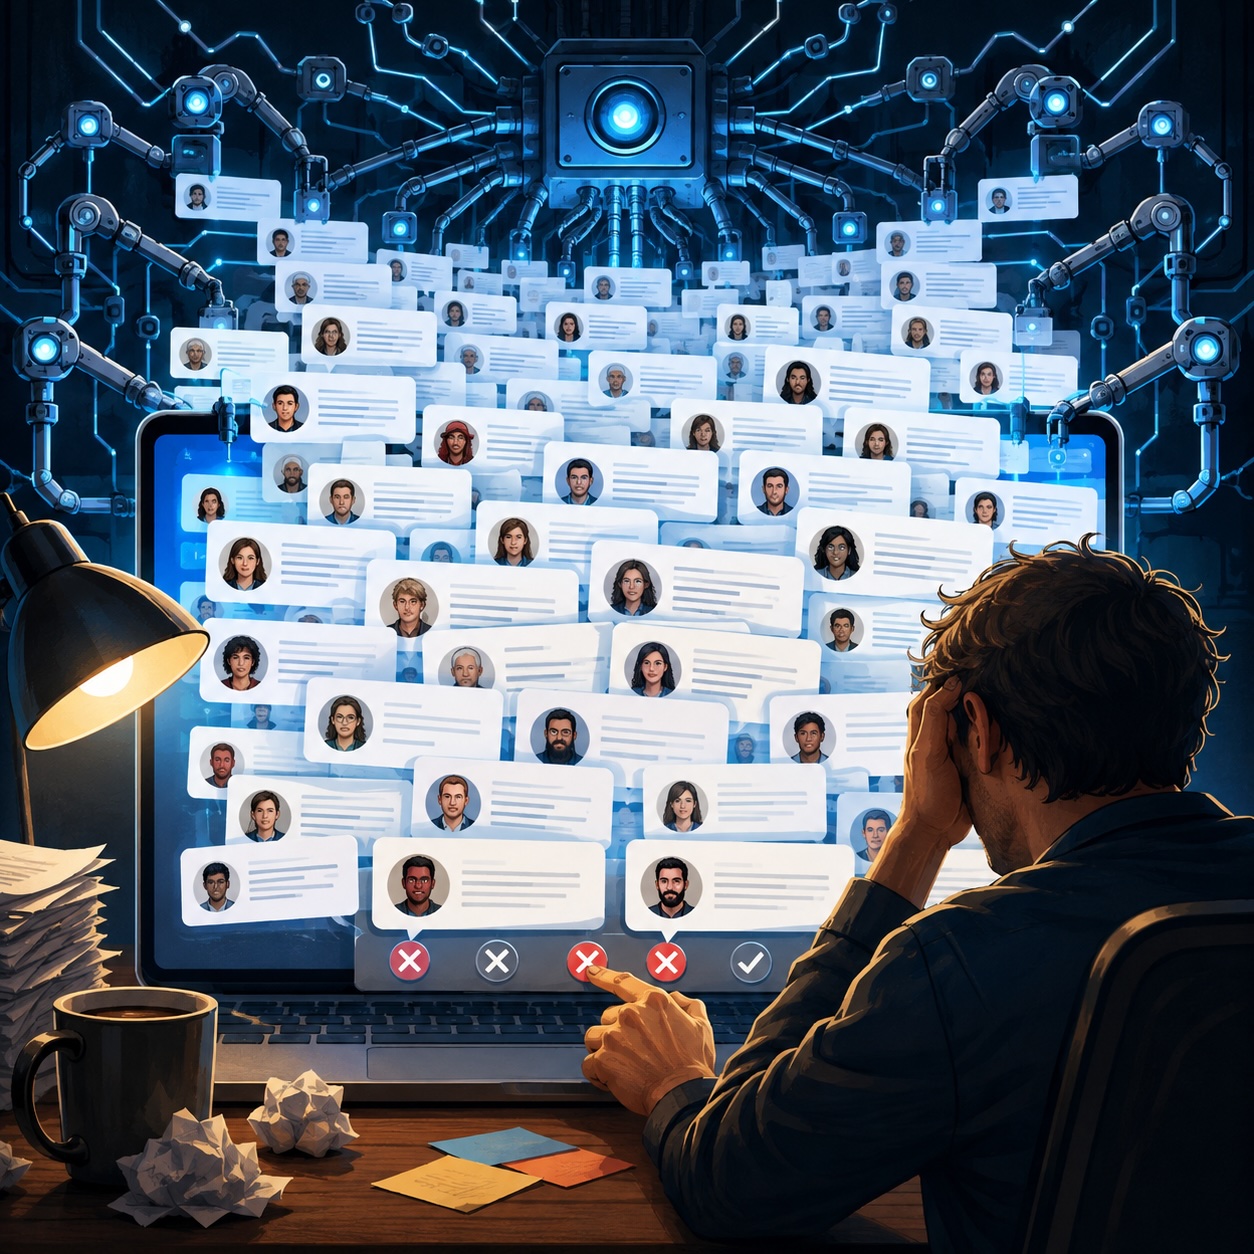
Hace unos días, me desperté por la mañana para encontrarme con más de cincuenta comentarios en uno de mis artículos en español. Semejante volumen y a esas horas es muy inusual, así que entré en la consola de WordPress para verlos: todos se habían saltado alegremente el servicio anti-spam de Automattic integrado en WordPress, Akismet, y estaban a la espera de ser aprobados. Estaban redactados en correcto español, y no sólo eso, sino que algunos hasta aportaban alguna opinión que podía calificarse como de moderadamente interesante. De no haber sido porque todos tenían nombres claramente anglosajones y porque ponían como página web direcciones que eran todas ellas de spam, podrían incluso haber pasado por auténticos, si no fuera porque el sistema que utilizo en mi página es de lista blanca, es decir, todos los comentarios salvo los de los comentaristas habituales tienen que pasar por mi supervisión manual.
Esto cambia mucho las cosas. Hasta ahora, el spam en comentarios no era un problema: facilísimo de reconocer, sin aportar ningún tipo de valor más que elogios estúpidos o directamente basura, mal escritos, y absolutamente obvios. Prácticamente todos eran detectados por Akismet y yo solo tenía que entrar periódicamente, en alguna ocasión aislada rescatar de ahí a algún falso positivo que seguramente cometió pecados en alguna vida anterior, y ya estaba. Cero trabajo.
Ahora, el problema es diferente: hablamos de sistemas que, con un chatbot detrás, se leen el artículo que has escrito, generan comentarios que hasta tienen sentido, y que resultan incluso difíciles de diferenciar de los genuinos, salvo por el enlace. Dado que parecen realmente genuinos, Akismet los deja pasar, y te encuentras de repente con una página en la que tienes que ir mirando los comentarios uno por uno, eliminarlos manualmente, y perder un tiempo que no tienes. Para el atacante, generar cincuenta comentarios no cuesta prácticamente nada, lo puede hacer con un LLM gratuito y no demasiado potente, y no tarda nada. Pero para el administrador de la página, exige echar un ojo relativamente detallado a cada uno, ver si efectivamente redirigen a un dominio spammer o es simplemente un comentarista nuevo genuino, y comprobar que no estás simplemente bloqueando la participación de nuevos lectores en tu página. El spammer externaliza sobre ti el coste de distinguir lo auténtico de lo sintético. La inteligencia artificial no solo automatiza la basura: automatiza una basura suficientemente buena como para exigir atención humana.
Esta investigación de Sentinel Labs sobre AkiraBot da bastantes detalles sobre cómo funciona este tipo de spam de comentarios: AkiraBot localizaba formularios, chats y espacios de participación, extraía el contenido de cada web, lo enviaba a GPT-4o mini y generaba un mensaje único y aparentemente escrito a propósito para aquel sitio y aquel artículo. Además, rotaba los dominios promocionados, utilizaba proxies y simulaba navegadores reales para eludir filtros y CAPTCHAs. Según datos de SentinelOne, había atacado más de 420,000 dominios y había obtenido al menos 80,000 inserciones exitosas. Una auténtica pesadilla.
La definición que Google hace del link spam es clara, y esto se corresponde exactamente con ello. Por mucho que WordPress inserte el atributo nofollow, que impide que los spammers construyan legitimidad en sus dominios con tus comentarios, el coste de una campaña es tan bajo, que ni se molestan en filtrar: simplemente inundan toda página que se les ponga por delante. Un informe reciente de Columbia University ofrece un buen marco conceptual para la actividad: la inteligencia artificial generativa ha reducido el coste marginal de producir contenido hasta casi cero y permite hacerlo a una escala prácticamente infinita. Define tres rasgos particularmente aplicables a los comentarios que recibí: eran de “competencia superficial”, daban lugar a un esfuerzo asimétrico, y generaban una producción masiva. El daño no depende necesariamente de que cada pieza sea horrible: procede del volumen, del coste de verificarla y de la progresiva erosión de la confianza si esos comentarios pasan. El informe señala específicamente el aumento de trabajo para moderadores y periodistas y el tiempo que los usuarios deben dedicar a decidir qué merece credibilidad.
¿Qué podemos esperar? Según el «Bad Bot Report» de Imperva, el tráfico automatizado alcanzó el 51% del tráfico web observado durante 2024 frente al 49% humano, y los bots maliciosos representaban el 37%. No es un censo completo de toda internet, es una medición basada en el tráfico gestionado por la compañía, pero ilustra muy bien el cambio de proporciones, y atribuye una parte significativa del crecimiento a la facilidad con la que la inteligencia artificial permite crear, adaptar y desplegar automatizaciones evasivas. Por otro lado, los comentarios suelen ser relativamente cortos: es la longitud en la que los detectores automatizados de inteligencia artificial fallan más.
Mucho me temo que el resultado de semejante basura terminará siendo una web menos abierta. Si el texto ya no demuestra atención humana, las plataformas tendrán que recurrir a reputación acumulada, identidad, historial, invitaciones, pagos, límites de frecuencia o distintas formas de prueba de humanidad. Cuanto mejores sean las máquinas simulando participación, más obstáculos tendrán que superar las personas auténticas para participar. Mi episodio con Akismet no es simplemente una anécdota de moderación: es una pequeña evidencia doméstica del momento en que la conversación abierta empieza a dejar de ser sostenible por defecto.
In English on Medium, «AI comment spam is here, good luck managing it…»

Modero el foro de soporte de VisualNEO y la situación se está volviendo insostenible.
Lo único que efectivamente delata los comentarios sintéticos es que llevan siempre un enlace (a veces oculto en una mención o en el perfil de usuario) que son siempre usuarios nuevos y que el texto tiene un contexto extraño: no hacen preguntas, ni resuelven dudas de otros usuarios, se limitan a resumir lo dicho o a explicar alguna obviedad que no viene a cuento.
Lo curioso es que, si lo hicieran bien, hasta podrían aportar valor. De hecho yo utilizo en ocasiones una IA entrenada con la documentación oficial, para resolver dudas con mas velocidad.
Terminaremos viviendo en un bello mundo lleno de contenidos generados automáticamente por la AI, que son leídos y comentados por lectores digitales, que valdrán solo como texto para entrenar nuevas AI.
(De momento, yo no utilizo la AI para hacer los comentarios,… Mañana,… ¿quien lo sabe? Quizá lo sepa la inteligencia artificial.)
Estamos apañados con los comentarios «pa tontos».
El otro día entro en reddit para ver lo que opinaban de un SW que tiene una doumentación muy mala, y que dicho sea de paso estoy haciendo mi propia versión con Claude. Pues los comentarios no es que fueran escritos por una IA, peor, la IH (como dice Xaquin) de los comentarios era aún peor, sin ninguna profundidad. Lo malo es que no es un SW que tenga su github, para ver como lo habían hecho… Así que prueba y error.
De todas formas yendo al problema de Enrique… ¿qué sentido tiene más allá de los enlaces spam ocultos tiene bombardear tu blog de mensajes vacíos de interés que vas a tener que validar uno a uno…?
Alguna vez se te ha colado algún «novicio» que en cuanto ves que en el «Sitio web» te han puesto el enlace de marketing, está claro el target «de la invasión»
PS: El sitio web debería estar reservado para cosas serias
Pues sí, esa es la pregunta que me ha venido a la mente al leer el artículo: ¿Para qué se hace? Agradezco si alguien puede por favor explicar el motivo. Gracias
La idea es colocar links y obtener o bien visitas, o autoridad al recibir un enlace de una página que la tiene. La inmensa mayoría, como la mía, usamos en /nofollow para evitarlo, pero les da igual, poner los comentarios es tan barato que ni se molestan en mirar si funciona o no. Lo intentan en el campo de página web, que no quito porque no sé como quitarlo y porque me parece adecuado, cuando una persona firma un comentario, que pueda decir quién es y dónde escribe si es que escribe, pero también lo intentan (patéticamente) en el texto del comentario, como si estuviesen citando una fuente. Yo con esa gentuza haría jabón, te lo juro…
Uhhhh…. lo de jabón es muy feo…. que no se te peguen los tiempos que estamos viviendo
…hmmm… suena como algo que pude haber escrito perfectamente yo, en cualquier momento… lo voy a estudiar…
Esto que comenta Enrique en Twitter ya es insoportable. Qué bonito y limpio era todo hace ya tanto tiempo…
Voy a intentar dar una pequeña a mi comentario. Mi humilde trayectoria en telecomunicaciones y mi inagotable empatía por los temas tecnológicos e informáticos me llevan inevitablemente a pensar que las cosas que funcionan deben de poder ganarle el pulso, aunque solo sea por la mínima, a cualquier ente malintencionado. Algo me dice que la mejor manera de acabar con un (mal)bot tiene que ser otro bot: tiene que ser su anti-bot. Y esto se tiene que poder programar de alguna manera…vamos sería algo así como lo que los antiguos griegos entendían como la NÉMESIS: ese destino inescapable al que no puedes evitar enfrentarte y que tendrá como resultado la inevitable derrota. Un castigo con el que los dioses le ajustan cuentas al fenómeno pretérito y perturbador. Insisto: una contra-situación así se tiene que poder diseñar al milímetro toda en código. En informática no hay valla tan alta que no se pueda saltar..si piensas lo suficiente en ella…ni salto que no se pueda evitar si piensas en una muralla lo suficientemente alta para él. Estoy convencido que un día cualquiera de nosotros alcanzaremos a escribir un comentario que se podrá titular: «Llega la inteligencia artificial antispam a blindar los comentarios. Y con éxito» ;-)
Pues integramos pruebas de humanidad con WorldID y listo. Ni un comentario más de una IA, bot o spammer, a menos que venga un humano “en persona” a hacerlo por el mismo.
Te voy a ser Franco:
«Le puede dar mucho por culo a World ID»
Hoy el anti-spam se olvidó del post de Dans. Solo 7 comentarios. 8 con el mío.
Una de dos: o bien Automattic esta vez si si se puso a trabajar, o bien el malboot cogió miedo el verse descubierto, en otras palabras: se acojonó y paso de meterse en un lío.
Este comentario seguro que pasa la criba, pues el humor es algo que está (de momento) fuera del alcance de la IA, creo.
Disculpen que haga una pregunta tonta: si relleno el campo Sitio Web, ¿qué sucede? ¿Aparece en el comentario debajo del nombre para clicar? Nunca lo he hecho ni he visto algo parecido en otros comentarios.
Porque si es así, entonces no me extraña ese furor bot por llenar de mierda los comentarios del blog.
Y si no es así, ¿para qué se molestan entonces si en el texto del comentario tampoco ponen enlaces chungos?
A lo mejor el filtro consistiría en eliminar aquellos comentarios que pongan Sitio Web…
Mira el mio de arriba, te dirije a una página «interesante»
Comparto lo que dice Raúl, los humanos tendrán que loguearse e identificarse como tales de alguna forma, con el World ID o con lo que sea.
Tendremos una web en la que, por un lado, habrá comentarios de humanos y, por otro, comentarios de bots, que podrán incluso ser buenos. De hecho, seguramente habrá bots que acaben teniendo cierto prestigio o reputación por la calidad de lo que aportan o a quien representan. Y será el humano quien decida si quiere ver unos, otros o ambos. Veremos un filtro para ocultar mensajes de IA…
La identificación de humano va a ser crucial, porque si no es insostenible.
Enrique, cómo valoras el uso de World ID o similares para estos casos? Alguna alternativa buena?
A mí WorldID siempre me ha gustado, lo veo una implementación técnicamente brillante y algo importante para el futuro. Pena que aquí en España estemos haciendo el imbécil con chorradas de si “te roban el iris” y similares…
No es un numérito que compras al pagar una suscripción, es una señal biométrica que es imborrable
Que pensaras eso hace un tiempo, malo, pero bueno,
… ahora que el neofascismo está en todos lados.
RE-CA-PA-CI-TA
¿Le darías tu alma a Netanyahu, o a Thiel? No verdad, y porque a Samu el judio, o Elon el nazi … si ????
No has entendido nada de como funciona WorldID. Nada. Mírate el white paper en lugar de asumir tonterías.
Enrique, por favor… que está discusión es lo mismo que leerte el paper de bitcoin. Que nadie discute sobre el sexo de los ángeles desde el concilio de Trento… el problema no es técnico, nunca lo fue, es político !!!
NO PUEDES discutir seriamente sobre WorldID si no lo entiendes, y menos aún si crees que “le estás dando algo” a la compañía. Nada, ni los datos de tu iris, ni tu identidad, ni la correspondencia entre ambos. Lee más. Y lee mejor, no te quedes con chorradas sobre lo que las cosas parecen y no son.
Cpn todo el respeto del mundo al que ofrece su casa para comentar:
Asumir desconocimiento ajeno es una táctica discursiva que conmigo no funciona y es un error de base. Dos no discuten si uno no quiere.
Ante ese posicionamiento, me niego a seguir una discusión o debate. Lo mínimo que hay que tener por el que no opina como tú, es un decoro y respeto intelectual.
Lo siento, ya no me interesa opinar sobre WorldID. No hay defensa ideológica que merezca la pena aguantar un desprecio del que no piensa como uno mismo.
Pasa un buen sábado.
Con el mismo respeto: deja de hacerte el ofendidito, que ya tenemos unos años de historia. No «asumo desconocimiento», lo revelas tú mismo de manera palmaria. Hazte un favor y lee antes de volver a hablar de ese tema.
Ya me leí en su momento, ese panfleto de marketing de esa empresa.
Pregunta
quiero que me digas las criticas al uso del iris de worldID
Respuesta google
 El uso del iris para la creación del World ID (el proyecto impulsado por Sam Altman inicialmente conocido como Worldcoin) ha desatado una intensa polémica global. Aunque la organización argumenta que el sistema es una "prueba de humanidad" segura y anónima frente al avance de la inteligencia artificial, diversos reguladores de protección de datos, criptógrafos y defensores de los derechos digitales han planteado severas objeciones. [1, 2, 3, 4, 5, 6, 7]
 A continuación se detallan las principales críticas clasificadas por sus ámbitos de impacto:
 ------------------------------
 ##  1. Irreversibilidad y Seguridad de los Datos Biométricos
* Inmutabilidad del iris: A diferencia de una contraseña tradicional o una tarjeta de crédito, el iris no se puede cambiar si el sistema se ve comprometido. Si una base de datos con estos registros o sus códigos derivados sufriera una filtración o un hackeo masivo, el impacto de suplantación de identidad para el usuario afectado sería permanente e irreversible. [3, 8, 9]
* Riesgo en custodias futuras: Expertos digitales dudan de la trazabilidad real a largo plazo. Aunque la empresa asegura que las imágenes se borran tras generar un código binario único (hash), los críticos advierten sobre la incertidumbre de los usos futuros que terceros o gobiernos autoritarios podrían dar a esta red de identificación centralizada. [4, 6, 10, 11, 12]
------------------------------
## ⚠️ 2. Falta de Consentimiento Informado y Transparencia
* Explotación de poblaciones vulnerables: Agrupaciones internacionales como la Electronic Privacy Information Center (EPIC) han criticado con dureza la estrategia de expansión. Al ofrecer incentivos económicos (criptomonedas) a cambio del escaneo en países en vías de desarrollo o comunidades con dificultades económicas, se cuestiona si el consentimiento es verdaderamente libre o si constituye una forma de explotación por necesidad. [6, 13]
* Registro de menores: Organismos oficiales han denunciado que los dispositivos físicos (Orbs) han llegado a recolectar datos biométricos de menores de edad sin las debidas autorizaciones paternas o filtros eficaces de control. [3, 14]
------------------------------
## 3. Bloqueos Legales y Regulatorios Internacionales
* Acciones en la Unión Europea: La Agencia Española de Protección de Datos (AEPD) y las autoridades de Baviera (Alemania) han impuesto medidas drásticas debido al incumplimiento del Reglamento General de Protección de Datos (RGPD). Esto ha obligado a la compañía a suspender operaciones repetidamente y a proceder con el borrado de la información capturada en distintas jurisdicciones. [1, 14]
* Prohibiciones globales: Países como Kenia, Portugal y Hong Kong también han emitido órdenes de cese o suspensión, argumentando vacíos éticos, falta de claridad sobre la finalidad real del tratamiento de datos y la imposibilidad de los usuarios para ejercer plenamente su derecho a retirar el consentimiento y ser eliminados por completo del sistema. [3, 14, 15]
------------------------------
## 4. Centralización y Gobernanza Digital
* Monopolio de la identidad digital: Los detractores ven con recelo que una corporación tecnológica privada se posicione como el árbitro global de la gobernanza digital y de la autenticación humana sin haber pasado por procesos de escrutinio democrático o supervisión pública institucional. [6]
------------------------------
¿Te gustaría profundizar en cómo funcionan criptográficamente las pruebas que usa el sistema para proteger la privacidad o conocer los argumentos de defensa que expone la empresa?
[1] [https://cadeproject.org](https://cadeproject.org/updates/privacy-concerns-force-worldcoin-to-erase-iris-scan-data/)
[2] [https://www.globalbankingandfinance.com](https://www.globalbankingandfinance.com/WORLDCOIN-SPAIN/)
[3] [https://cisometric.com](https://cisometric.com/en/articles/privacy-for-profit-why-biometric-incentives-deserve-scrutiny-world-app-controversy)
[4] [https://www.youtube.com](https://www.youtube.com/watch?v=Y_POAvw6E1c)
[5] [https://www.youtube.com](https://www.youtube.com/watch?v=2ocbw77jQOk)
[6] [https://epic.org](https://epic.org/epic-statement-on-privacy-risks-of-worldcoin/)
[7] [https://medium.com](https://medium.com/@j.razo7869/eye-scans-and-legal-lines-how-worldcoins-global-expansion-sparked-a-data-privacy-backlash-b37ede357317)
[8] [https://www.facebook.com](https://www.facebook.com/teleSUR/posts/tu-contrase%C3%B1a-se-cambia-tu-iris-no-vale-la-pena-el-riesgomillones-de-personas-es/1537441581758206/)
[9] [https://www.instagram.com](https://www.instagram.com/reel/C7h2pJqvlDE/)
[10] [https://www.youtube.com](https://www.youtube.com/watch?v=eggGoDekGHo)
[11] [https://www.tiktok.com](https://www.tiktok.com/@elpais/video/7606033700685417750)
[12] [https://www.youtube.com](https://www.youtube.com/watch?v=iUn6_XVy9ns)
[13] [https://www.tiktok.com](https://www.tiktok.com/@elpais/video/7338438249519615264)
[14] [https://letslaw.es](https://letslaw.es/en/worldcoin-erase-iris-data/)
[15] [https://www.youtube.com](https://www.youtube.com/watch?v=oerqJCy-sc0)
Me temo mear fuera de tiesto, pero el final de Arcadi Mayor me ha tocado a fondo… ¿Qué nos depara el futuro?
¿Seguiremos no evolucionando, o por el contrario, entraremos en una fase de evolución progresiva?
¿Hasta qué punto, la interacción del humano con la materia artificial irá progresando hacia un ser humano, con una porción cada vez mayor de artificio?
¿Qué sentido puede tener preocuparse excesivamente del mal uso de la IA, aún en pañales, cuando llevamos siglos comprobando el mal uso de la IH?
Y , ¿qué porción de responsabilidad llevará a cada una, cuando tengan que convivir en la misma mente, tal como ahora conviven dos o tres Yos?
Cada vez que analizo la realidad a la que nos enfrentamos, más claro tengo el sentido del dicho popular : es más fácil coger al toro por el rabo, que por los cuernos… Aunque no es igual de eficiente. Recordemos Quo vadis?…
En resumen : ¿Seremos identificables?
Yo cada vez veo menos interacción real en las redes. Las webs particulares no admiten comentarios y en redes la gente dice banalidades sin sentido o discute sin escuchar hasta el hartazgo, sin nadie más que ellos dos para leerse, y a veces ni siquiera.
Las reseñas de cualquier producto han perdido toda credibilidad y son falsificaciones dirigidas a manipularnos y a que terminemos comprando el producto. La peor reseña dice que la caja llegó abollada, la reseña de 3 estrellas es demencial etc.
A mí personalmente me está viniendo bien la enshitificación, he vuelto a leer libros y pierdo mucho menos tiempo con el teléfono.